 15 °C

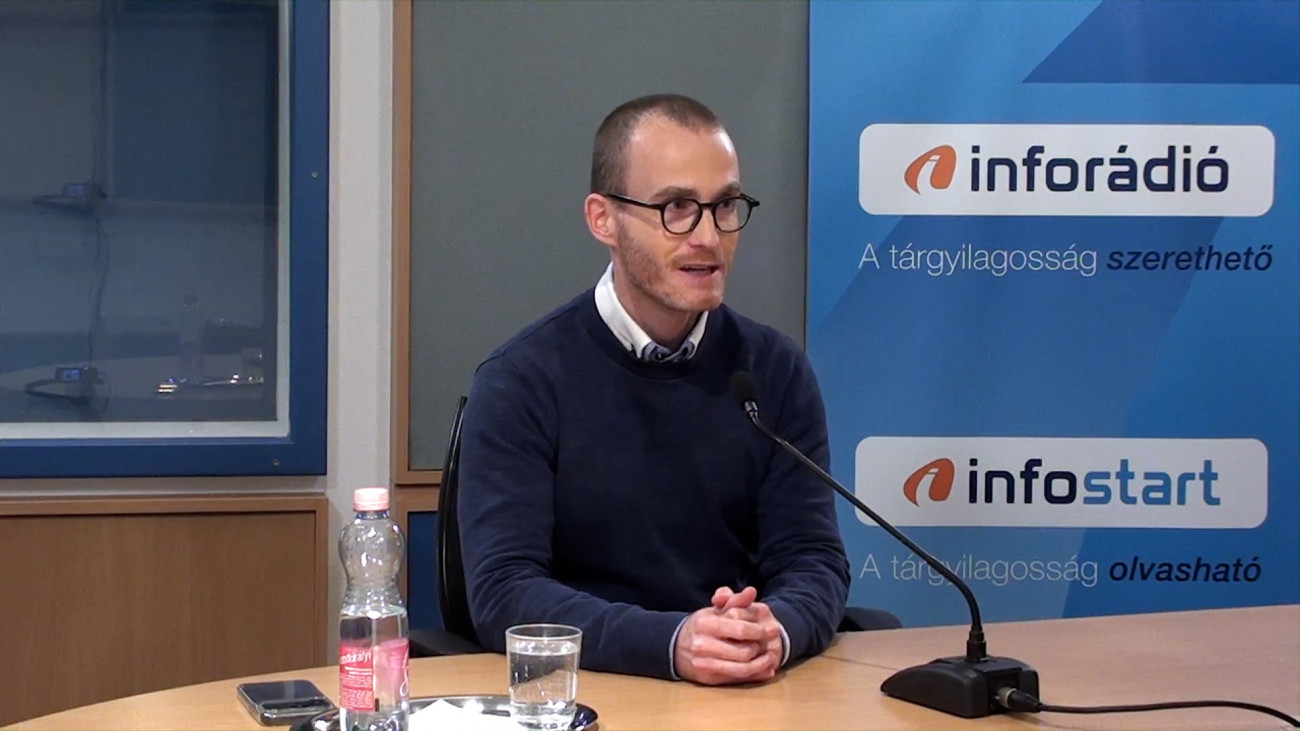
Támadások szempontjából alapvetően két terület különböztethető meg: amelyek az ügyfelekre irányulnak, és amelyek a bankok elleni kibertámadások, amikor valamifajta „váltságdíjat” követelve igyekeznek ellehetetleníteni a pénzintézetek rendszereit – magyarázta az InfoRádiónak a jegybank modellezési és IT-felügyeleti igazgatója.
Utóbbira példa az elmúlt hetek úgynevezett DDoS, vagyis túlterheléses támadássorozata, amikor egy világszerte üzemeltetett „zombihálózat” olyan mennyiségű lekérdezést küldött ki, ami egy-egy banki rendszer kapacitásait meghaladta, ellehetetlenítve az ügyfelek internetes banki elérését, az ügyintézést. Gábler Gergely megjegyezte, az MNB tapasztalatai szerint
a hazai pénzintézetek meglehetősen hatékonyan ellenálltak,
így komolyabb problémákat idehaza nem okoztak.
Az ügyfeleket érintő kísérletek esetében az adathalászat mellett számos más módszer is megjelent a piacon, kezdve a legegyszerűbb online bankkártyás visszaélési formától, amit az új pénzügyi kettős és erős ügyfélhitelesítési szabályozás január 1-jétől hatékonyan tud majd kezelni – tette hozzá az igazgató. Emellett elterjed az úgynevezett számlaváltásos csalás, amikor a bűnözői csoport alapos kutatás végez az ügyfélről, majd a partnerének kiadva magát próbálja eltéríteni a tranzakciót a szokott számlától.
De megjelent olyan, egészen újfajta, kreatív és alapos előkészítést igénylő csalás is, mint a SIM-kártyacsere. Ilyenkor a támadó a telekommunikációs szolgáltatónál jelzi, hogy a megkárosítandó ügyfél SIM-kártyája megsérült, ezért újat kér. A váltás során viszont az új kártya birtokában olyan adatokhoz fér hozzá, amivel át tudja venni az irányítást az internetes banki felületeken – magyarázta Gábler Gergely. Itt jellemzően nagy csalásokról van szó,
kifejezetten vagyonos ügyfeleket céloznak a támadási kísérletek.
Kiemelte: mindig legyünk szkeptikusak, és nagyon körültekintőek; banki belépési adatot pedig semmilyen formában, semmilyen felületen ne adjunk meg, kizárólag azon, amit saját magunk írunk be a böngészőbe, tehát ne kattintsunk semmilyen e-mailben érkezett hivatkozásra.
- Ne adjunk meg személyes adatokat,
- ne rögzítsünk képernyőfotót a banki internetes felületen.
„Akár egy tömött metrón, ahol mindig figyelünk a pénztárcánkra, hogy azt senki ne tudja véletlenül se ellopni” – fogalmazott. Ahogyan ne dőljünk be semmilyen adathalász kísérletnek, semmi olyan szélhámosságnak, ami alapján az adatainkat meg tudják szerezni, és így el tudják lopni a pénzünket.