8 °C

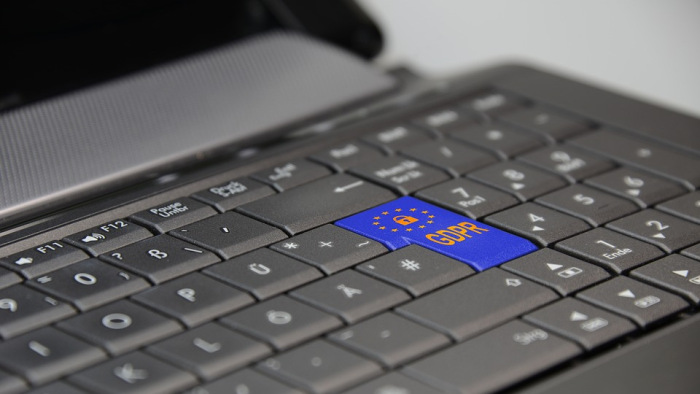
Az Európai Unió adatvédelmi rendelete, amit GDPR-nak rövidítenek, egy teljes európai adatvédelmi reform egyik eleme. 2016 májusában lépett hatályba azért, hogy az adatkezelőknek, az adatvédelmi hatóságoknak legyen idejük felkészülni a rendelet alkalmazására.
Nagy változást az eredményezett, hogy részben új intézményeket is bevezetett, olyanokat, mint például az "adatvédelmi incidensek", ezek kötelező bejelentése a hatóságokhoz, illetve az adatvédelmi hatásvizsgálat alkalmazása és adatvédelmi tájékoztatók elkészítése.
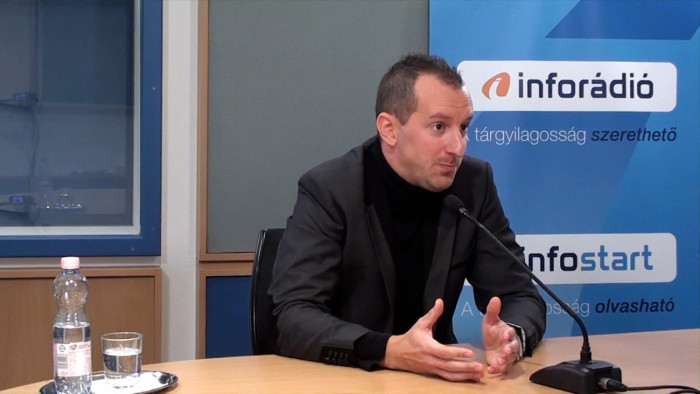
Hogy jellemzően milyen típusú és mennyi bejelentés érkezett az elmúlt időszakban, arról Péterfalvi Attila, a Nemzeti Adatvédelmi és Információszabadság Hatóság elnöke az InfoRádióban elmondta:
"Adatvédelmi incidensekről tavaly május 25. és idén május eleje között
385 bejelentést kaptak, ezek túlnyomó többsége igazolhatóan emberi mulasztásra vezethető vissza, például egy e-mailt nagyobb körnek küldtek el, mint akartak, elveszítettek adathordozókat,
amiken személyes adatok vannak, de érik panaszok a munkahelyi e-mail-fiókok kezelését vagy akár az egészségügyi adatok kezelését is. Volt, aki nem kapta meg a másolatát bizonyos dokumentumoknak" - sorolta Péterfalvi Attila.
Az adatvédelmi bírság összege megemelkedett, a GDPR szerint a bírság összegének felső határa 20 millió euró, vagy az éves globális árbevétel 4 százaléka, illetve amelyik a magasabb összeg. Egyes mulasztásoknál 10 millió euró a büntetés.
A költségvetési szervek vonatkozásában megmaradt a korábbi 20 millió forintos felső határ, de - mint Péterfalvi Attila rámutatott - előbb-utóbb a büntetési tételeknek egységesülniük kell.
Ha egy adatfeldolgozónál történik az incidens, azonnal jelentenie kell.
"72 órán belül az adatvédelmi hatósághoz kell fordulni azzal, hogy mit tettek a helyzet orvoslására.
Abban az esetben, ha magas az incidens kockázata, például különleges adatokat veszítettek el, akkor az érintetteket is tájékoztatni kell, illetve ha túl sok az érintett, akkor a nyilvánosságot is tájékoztatni kell, miközben azonnal meg kell kezdeni elhárítani az incidenst" - hangsúlyozta Péterfalvi Attila.