Infostart.hu
eur:
365.21
usd:
318.67
bux:
154181.95
2026. szeptember 17. csütörtök Zsófia
Computer code on a screen with a skull representing a computer virus / malware attack.
Nyitókép: solarseven/Getty Images

Újfajta mobiltelefonos vírus miatt aggódhatunk

Szakértő több mint 280 rosszindulatú androidos alkalmazást fedeztek fel, amelyek optikai karakterfelismerést használnak kriptopénz-tárca hitelesítő adatok ellopására a fertőzött eszközökről - számolt be az Ars Technica.

A rosszindulatú alkalmazások banki, kormányzati appnak, streaming szolgáltatók és közműszolgáltatók hivatalos alkalmazásainak álcázzák magukat. Valójában a fertőzött telefonokat szöveges üzenetek, névjegyek és a tárolt képek után kutatják át, és titokban elküldik azokat az alkalmazásfejlesztők által irányított távoli szerverekre – idézi a lapot a Portfolio.

Az alkalmazások fertőzött webhelyekről érhetőek el, és a célpontoknak küldött adathalász üzenetekben terjesztik őket. Nincs arra utaló jel, hogy az alkalmazások bármelyike elérhető lett volna a Google Play-en keresztül.

SangRyol Ryu, a McAfee biztonsági cég kutatója fedezte fel az új támadást. „A támadók elsődleges célja a kriptopénz-tárcákhoz tartozó helyreállítási mondatok megszerzése volt” – közölte a szakértő.

Az újonnan felfedezett kártevő fontos eleme, hogy a csalók optikai karakterfelismerő szoftvert alkalmaznak, ez a gépelt, kézzel írt vagy nyomtatott szöveg képének gépi kódolású szöveggé történő átalakítását jelenti.

A technológia segítségével megpróbálják kinyerni kriptopénz-tárcák hitelesítő adatait, amelyek a fertőzött eszközökön tárolt képeken találhatók meg. Sok pénztárca lehetővé teszi a felhasználók számára, hogy véletlenszerű szavak sorozatával védjék pénztárcájukat. Ezeket a hitelesítő adatokat a legtöbb ember könnyebben megjegyzi, mint a privát kulcsban megjelenő hosszú karaktersorokat.
Címlapról ajánljuk
Reggeli autós káosz az iskoláknál: létezhet megoldás

Reggeli autós káosz az iskoláknál: létezhet megoldás

Vészhelyzet alakulhat ki az iskolák előtt. Ugyanis a szülő főleg a biztonság miatt viszi autóval a gyerekét egészen az iskola kapujáig, de ha ugyanezt több száz másik szülő is megteszi, akkor éppen az iskola előtti száz méteres szakasz válik a reggeli közlekedés legveszélyesebb részévé – mondta el az InfoRádiónak az önkormányzati kommunikációs hálózatokat működtető MUNIPOLIS magyarországi vezetője, Czinger Erik.
inforadio
ARÉNA
2026.09.17. csütörtök, 18:00
Tanács Zoltán
tudományos és technológiai miniszter
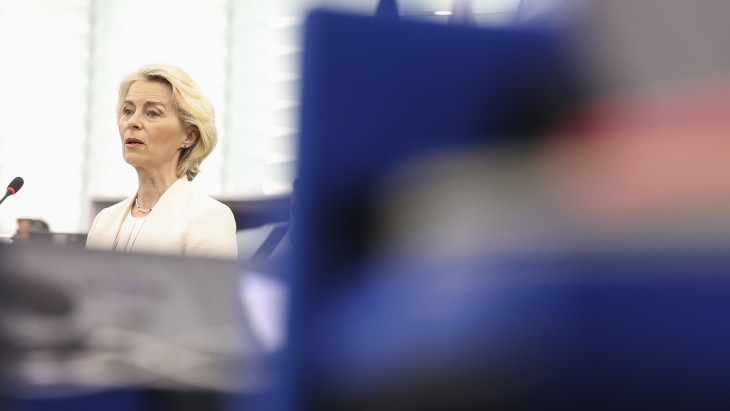
Véget érhet a kényelmes Európa korszaka – von der Leyen már az ellentámadásra rendezkedik be

Véget érhet a kényelmes Európa korszaka – von der Leyen már az ellentámadásra rendezkedik be

Ursula von der Leyen éves értékelő beszédében az európai önállóság és cselekvőképesség erősítését állította középpontba, öt nagy területen jelentve be fajsúlyos kezdeményezéseket. Az Európai Bizottság elnöke egy új Európai Biztonsági Tanács létrehozását vetette fel, Kanadát az EU első társult tagjává tenné, és új vészhelyzeti keretet ígért a migrációs nyomás kezelésére. A beszédben kiemelt szerepet kapott az AI-stratégia, amely egyszerre gyorsítaná az ipari alkalmazásokat és fékezné a legveszélyesebb modellek fejlesztését, valamint a szabályozás egyszerűsítése, ahol von der Leyen a tagállamoknak is visszadobta a labdát a túlszabályozás ügyében. A konkrét bejelentések között szerepelt az EU Kids Act is, amely 13 év alatt tiltaná a közösségimédia-használatot és megfordítaná a bizonyítási terhet a platformok számára. Részletes elemzésünk arról, mit is jelent az EU új iránya.

EZT OLVASTA MÁR?
×
×
×