Infostart.hu
eur:
364.28
usd:
331.04
bux:
0
2026. november 17. kedd Gergő, Hortenzia
Abstract Technology Binary Code Dark Red Background. Cyber Attack, Ransomware, Malware, Scareware Concept
Nyitókép: WhataWin/Getty Images

Vigyázat, már egy villanykörte is veszélyes lehet – az adatainkra

Egy okosfényforrást teszteltek, és súlyos hibákat találtak.

Nem túl felvillanyozó megállapításra jutottak brit és olasz kutatók, amikor a TP-Link egyik okos fényforrását vizsgálták: kiderült, hogy több súlyos sérülékenység is van a LED-ben és a kapcsolódó mobilalkalmazásban is – írja a hvg.hu.

Az az egyik legnépszerűbb okos fényforrás több webáruházban is, a kapcsolódó mobilappot pedig már 10 millió alkalommal töltötték le a Play Áruházból, ezért különösen aggasztó, hogy hackerek el tudják lopni az áldozat wifi-jelszavát. A LED számos magyar webshopban is beszerezhető.

A népszerű okosizzó több súlyos sérülékenységet is tartalmaz, melyekkel a támadók az eszközök jelszavait is lekérhetik, továbbá manipulálhatják is a fényforrásokat. Ráadásul a wifi-jelszó és név megszerzése mellett minden, a hálózaton lévő eszközhöz is hozzáférhet.

A gyártót a kutatók értesítették a problémákról, és a TP-Link pedig elismerte, hogy valóban létező sérülékenységekről van szó – a megoldás pedig az alkalmazás frissítésével, valamint a ledeket érintő firmware-frissítéssel lesz megoldva.
Címlapról ajánljuk

Felszabadulnak a nők? Veszélyben az iskolák? – Nagy „isztambuli vita” az InfoRádióban

Nem csak egy intézményrendszer kiépülését, de a gyermekek és nők körül dolgozók érzékenyítését, oktatását is várja az Isztambuli Egyezmény magyarországi ratifikálásától a Democracy Institute Leadership Academy közép- és kelet-európai igazgatója, Szelényi Zsuzsanna. Az Axioma Központ alapító-elnöke, Giró-Szász Áron szerint viszont Magyarországnak nem szabadna ratifikálnia az Isztambuli Egyezményt, mivel az szerinte veszélyes árukapcsolást tartalmaz a genderideológia kötelező oktatásba emelésével.
inforadio
ARÉNA
2026.11.17. kedd, 18:00
Paréj Áron
kiberbiztonsági szakértő, a Cyber Operations Group alapító ügyvezetője
Gigabotrány a legnagyobb német banknál: több mint 15 millió kiszivárgó dokumentum leplezte le a pénzügyi manipulátort

Gigabotrány a legnagyobb német banknál: több mint 15 millió kiszivárgó dokumentum leplezte le a pénzügyi manipulátort

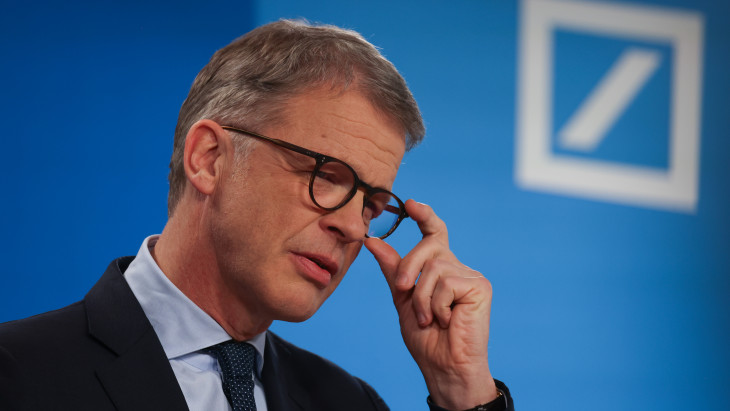
Több mint 15 millió belső dokumentum kiszivárogtatásával leplezte le egy több mint 200 újságíróból álló, "Inside Deutsche Bank" névre keresztelt projekt a legnagyobb német bank működését övező káoszt és a felszín alatti szabálytalanságokat. Bár Christian Sewing vezérigazgató (címlapképünkön) az elmúlt nyolc évben a német nagybank megmentőjeként, a korábbi botrányok megoldójaként és kíméletlen kockázatkezelőként lépett fel a nyilvánosság előtt, a belső levelezésekből teljesen más kép rajzolódik ki. A menedzsment ugyanis gyakran szándékosan háttérbe szorította a biztonsági előírásokat, gyanús ügyfelekkel üzletelt, manipulatívan kommunikált a befektetőkkel, és súlyos informatikai anomáliákat tussolt el - számolt be a Financial Times. A projekt magyar résztvevőjeként a Direkt36 a Telexen megjelent cikkében tett közzé további szaftos részleteket, amelyekben orosz oligarchák, Donald Trump és Jeffrey Epstein neve is előkerül. A Deutsche Bank már kedd reggel reagált az ügyben megjelent cikkekre, hangsúlyozva, hogy a mai már nem ugyanaz a bank, amelyet a dokumentumokból megismerhet a nyilvánosság. A piacot egyelőre nem nyugtatta meg a társaság reakciója: 3,5% feletti mínuszban jár a részvényárfolyam a nyitás előtti kerekedésben.

EZT OLVASTA MÁR?
×
×
×