Infostart.hu
eur:
364.13
usd:
327.37
bux:
143485.08
2026. október 14. szerda Helén
close up hand blocks the covered webcam with a white sticker tape
Nyitókép: Михаил Руденко/Getty Images

Ausztria lépett az orosz kémek miatt

Karl Nehammer osztrák kancellár elrendelte a nemzetbiztonsági tanács összehívását április 9-re a néhány éve feloszlatott Alkotmányvédelmi és Terrorizmusellenes Szövetségi Hivatal kémkedéssel gyanúsított egyik munkatársának őrizetbe vételével összefüggésben.

"Súlyos vádakról van szó. Egyrészt az igazságszolgáltatásnak most ki kell vizsgálnia a felmerült gyanút. Másrészt értékelni és tisztázni kell a köztársaság biztonsági helyzetét. Elejét kell venni annak, hogy orosz kémhálózatok fenyegessék Ausztriát beszivárgással vagy a politikai pártok és egyéb hálózatok aláásásával, illetve felhasználásával" - jelentette ki Nehammer.

Pénteken hivatali visszaélés és Ausztria sérelmére elkövetett hírszerzési tevékenység címén előállították Egisto Ottot, a BVT volt munkatársát. Az illetékes bíróság vasárnap elrendelte Ott vizsgálati őrizetét. A gyanúsított tagadta az ellene felhozott vádakat.

Az APA osztrák hírügynökség szerint Ottot Nagy-Britanniából érkezett hírszerzési információ alapján vették őrizetbe, miszerint 2022 nyarán továbbította az osztrák belügyminisztérium három volt vezető munkatársa okostelefonjának klónozott adatait az orosz Szövetségi Biztonsági Szolgálatnak (FSZB).
Címlapról ajánljuk

Varga Mihály jegybankelnök a palamentben: vagyonmentésre irányuló lépéseket tettünk

A Magyar Nemzeti Bank vagyonmentési programjának keretében már több mint 100 milliárd forint elvesztését sikerült megakadályozni – mondta Varga Mihály, a jegybank elnöke az MNB 2025-ös beszámolójának parlamenti vitájában.
inforadio
ARÉNA
2026.10.15. csütörtök, 18:00
Csizmazia Gábor
a Nemzeti Közszolgálati Egyetem John Lukacs Intézetének tudományos munkatársa
Súlyos hibákat tártak fel a szupermarketeket ért támadás nyomán

Súlyos hibákat tártak fel a szupermarketeket ért támadás nyomán

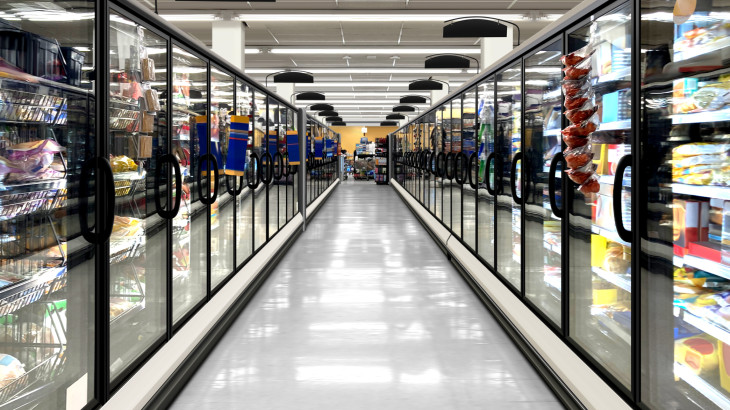
Francia nyomozók keresik azokat a hackereket, akik legalább 350 szupermarket hűtőberendezései felett vették át az irányítást, és forró levegőt fújtak beléjük. A Carrefour, a Monoprix, az Intermarché és a Coopérative U üzleteiben óriási mennyiségű friss és fagyasztott élelmiszer ment tönkre, a támadást azonban senki sem vállalta, és váltságdíjat sem követeltek. Az érintett egységek a dán Danfoss szoftverét használták, amelynek kritikus hibáit már augusztusban nyilvánosságra hozták, a javítást viszont sok üzemeltető nem telepítette. Szakértők szerint a támadók nyitott kapukat döngettek, így akár szórakozó tinédzserek is állhatnak az akció mögött. A veszély ráadásul nem múlt el, hiszen még mindig legalább 4500 Danfoss-kezelőfelület érhető el közvetlenül az internetről.

EZT OLVASTA MÁR?
×
×
×